Now Reading: Atacurile și escrocheriile în contextul înregistrărilor pentru compensații la căldură pot fi mai intense în acest sezon, avertizează autoritățile
- 01
Atacurile și escrocheriile în contextul înregistrărilor pentru compensații la căldură pot fi mai intense în acest sezon, avertizează autoritățile


Atacurile și escrocheriile în contextul înregistrărilor pentru compensații la căldură pot fi mai intense în acest sezon, avertizează autoritățile

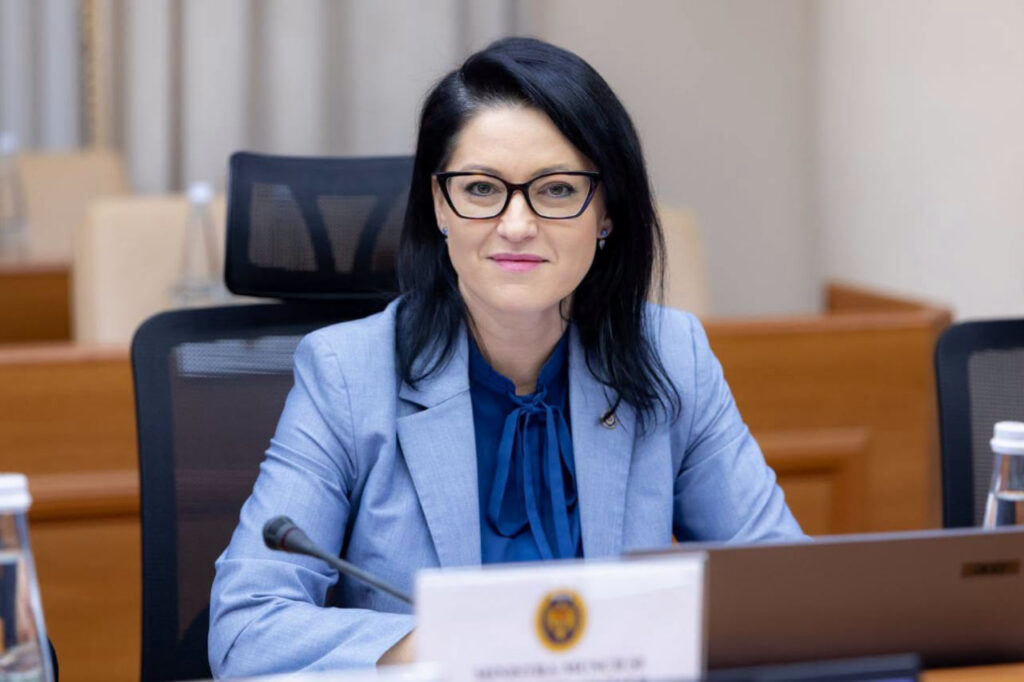
Atacurile și escrocheriile online sau la telefon se vor intensifica, odată cu procesul demarat pentru înregistrarea cererilor pentru compensațiile la energie. Despre acest lucru avertizează ministrul Muncii, Natalia Plugaru, care îndeamnă cetățenii să fie vigilenți și să nu accepte așa-zise servicii la telefon pentru depunerea cererilor în programul guvernamental sau să acceseze linkuri dubioase transmise prin SMS.
„Suntem mai vigilenți. Depunem eforturi să protejăm datele. Ne așteptăm că vor fi încercări de escrocherii. Ne așteptăm și în acest an, poate chiar mai intens. Oamenii pot fi sunați, cineva se poate prezenta că este un asistent social și că vrem să te ajutăm să te înregistrezi. Să nu acceptați înregistrarea prin telefon. Nici centrul de apel, nici asistenții sociali nu fac acest lucru prin telefon. Avem echipă mobilă care se deplasează la domiciliu, în cazul persoanelor cu dizabilități. Persoana trebuie să fie lângă tine, doar atunci oferiți datele pe care le aveți. Să nu oferiți informații prin telefon. Ne așteptăm să fie transmise linkuri prin SMS. La fel, să nu accesați. Sună persoane terțe, te-ai înregistrat, dar nu te califici, pentru că unele informații nu au fost furnizate. Nu acceptați propuneri pentru a achita bani pentru a fi acceptată cererea. Totul este gratis. Să fim vigilenți la diferite astfel de oferte”, a declarat Natalia Plugaru la Moldova 1.
Amintim că în perioada 19-23 octombrie infrastructura guvernamentală a fost supusă unui atac cibernetic masiv, fiin unul dintre cele mai grave incidente de securitate informațională din istoria Republicii Moldova. Atacul a dus la scurgerea datelor cu caracter personal ale aproximativ 750.000 de cetățeni moldoveni, în urma căruia Procuratura Capitalei a deschis și un dosar penal.
Hackerii au atacat sistemele guvernamentale utilizând tehnici avansate, inclusiv instrumente bazate pe inteligență artificială, și exploatând vulnerabilități ale unor servicii publice accesibile fără autentificare. În total, au fost interpelate aproximativ un milion de coduri personale (IDNP), reușindu-se extragerea neautorizată a datelor pentru circa 750.000 de cetățeni.
Autoritățile au precizat că nivelul de compromitere diferă de la caz la caz. Totuși, seturile de date sustrase includ informații extrem de sensibile, precum numele, prenume și date de identificare (IDNP, evidențele privind pensiile și alte prestații sociale, numere de conturi bancare (IBAN), datoriile fiscale și istoricul plăților efectuate și date din aplicația guvernamentală EVO (unde cetățenii își păstrează actele digitale).
Scandalul a provocat o reacție politică imediată. Directoarea Agenției de Guvernare Electronică, Nicoleta Colomeeț, și-a dat demisia din funcție, interimatul fiind preluat de Artiom Cociu.
De asemenea, mâine, 4 noiembrie, Comisia parlamentară pentru securitate a programat audieri oficiale cu ușile închise, unde instituțiile responsabile de securitatea cibernetică vor trebui să dea explicații privind breșele din sistem.