
Now Reading: Autoritățile nu văd motive de panică după atacul cibernetic. Riscurile pentru cetățeni sunt foarte mici, susține Sergiu Diaconu
- 01
Autoritățile nu văd motive de panică după atacul cibernetic. Riscurile pentru cetățeni sunt foarte mici, susține Sergiu Diaconu

Autoritățile nu văd motive de panică după atacul cibernetic. Riscurile pentru cetățeni sunt foarte mici, susține Sergiu Diaconu

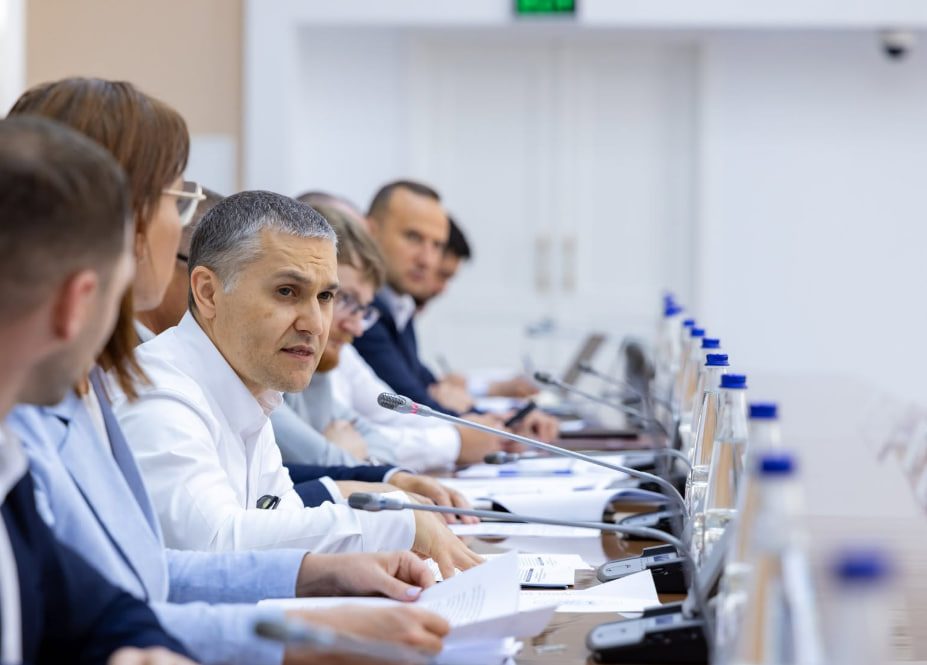
Riscurile directe pentru cetățeni sunt foarte mici după atacul cibernetic în urma căruia au fost extrase date ale aproximativ 750.000 de cetățeni, inclusiv IDNP-uri. Declarația a fost făcută de directorul Centrului Național de Management al Crizelor, Sergiu Diaconu, care susține că datele sustrase nu permit, de unele singure, accesarea conturilor bancare sau transferarea proprietăților.
Potrivit oficialului, nu există motive de panică, însă cetățenii trebuie să fie vigilenți. Informațiile obținute de hackeri ar putea fi folosite de escroci pentru a câștiga încrederea victimelor și a le determina să divulge date suplimentare, mult mai sensibile. În acest caz, riscurile ar putea crește exponențial.
Diaconu a declarat, în cadrul unei emisiuni de la Moldova 1, că autoritățile au intervenit pentru a opri extragerea datelor, iar serviciile digitale afectate au fost verificate și repuse treptat în funcțiune. Investigația privind amploarea incidentului și vulnerabilitățile exploatate continuă, iar autorii atacului nu au fost identificați.
„Din ce am monitorizat noi, riscurile la moment sunt foarte mici. Riscurile directe pentru cetățeni sunt foarte mici. Desigur, dacă cetățeanul va fi contactat și va da mai multă informație, riscurile cresc exponențial. De aia a fost și solicitarea și adresarea autorităților către cetățeni să fie foarte atenți la mesajele care o să vină acum și la încercările escrocilor de a contacta și de a se prezenta ca reprezentanți ai băncii sau ai altor organe. Dar, la moment, doar cu acele date care au fost extrase, direct să le folosești în scopuri infracționale este practic imposibil”, a spus oficialul.
Potrivit șefului Centrului de Management al Crizelor, cea mai mare parte a informațiilor extrase vizează IDNP-urile cetățenilor. Pe lângă acestea, au fost sustrase și informații asociate unor servicii și documente, inclusiv certificate medicale, certificate de căsătorie și alte date personale.
„În mare parte vorbim despre IDNP. Adică acel cod al fiecărui cetățean, care nu este unul foarte problematic. Oricum, noi avem tendința ca acest IDNP să îl arătăm peste tot. Dar, pe lângă aceste 750.000 de sustrageri de IDNP, au fost, desigur, și serviciile conectate la ele. De exemplu, un certificat medical sau certificate de căsătorie sau alte informații. Dar nu vorbim despre aceleași cifre, pentru că sunt mult mai mici aceste cifre. Trebuie să înțelegem, să facem divizarea între ce poate fi folosit, ce poți face cu aceste date. Cu aceste date nu poți procesa cardurile bancare. Cu aceste date nu poți transcrie mașina de pe un cetățean pe altul sau apartamentul. Deci, financiar, suntem destul de safe”, a explicat Diaconu.
Diaconu a spus că accesul la un serviciu nu depinde doar de acest cod, fiindcă, în majoritatea cazurilor, este necesară și autentificarea în doi pași. El a recunoscut însă că IDNP-ul este ușor de aflat, iar problema reală apare când datele sunt combinate.
„Nu doar IDNP. Este nevoie și de o parolă. Este nevoie și de o identificare în doi factori. În majoritatea cazurilor, identificarea se face în doi pași. Respectiv, doar cu IDNP-ul curat, care, vă spun, probabil nu este cel mai dificil să-l obții acum, pentru că îl lăsați în diverse locuri, chiar și când vă duceți la bancă sau vă duceți să procurați anumite obiecte sau să luați un credit, el practic este peste tot. Problema nu este doar în IDNP. Sunt alte informații care sunt mult mai sensibile și atunci corelarea lor poate să devină o problemă mare”, a declarat Diaconu.
Întrebat care au fost primele măsuri și ce breșe arată atacul, Diaconu a spus că prima decizie a fost suspendarea serviciilor, pentru a opri scurgerea datelor. El a explicat că serviciile au fost repuse în funcțiune pe rând, după verificare, și a recunoscut că investigația privind vulnerabilitățile nu este încă finalizată. Oficialul a legat expunerea de vechimea sistemelor și de rapiditatea cu care evoluează instrumentele folosite de atacatori.
„Primele măsuri de întreprins a fost să fie tocmai suspendate serviciile, să oprim aceste date să nu fie scurse. Și acele servicii, după verificarea lor, au început să fie repuse în funcțiune pe rând. Nu avem încă o investigație finalizată. Se lucrează la acest capitol. Vulnerabili suntem pentru că foarte multe sisteme sunt vechi. Evoluția sistemelor care caută breșe este una spectaculoasă, una care poate genera mii de verificări pe secundă”, a adăugat el.
Chiar dacă datele extrase nu permit, în mod direct, efectuarea unor operațiuni financiare, acestea ar putea fi folosite pentru tentative de escrocherie. De exemplu, o persoană ar putea fi contactată de cineva care îi cunoaște numele, IDNP-ul sau anumite informații despre familie și care se prezintă drept angajat al unei bănci ori al unei instituții publice.
Potrivit lui Diaconu, astfel de detalii pot face ca apelul să pară credibil și să determine victima să ofere, la rândul său, date confidențiale, precum informații despre cardul bancar, conturi sau coduri de autentificare.
Amintim că datele personale ale circa 750.000 de cetățeni au fost extrase neautorizat în urma atacului asupra sistemelor guvernamentale din 19-23 octombrie. Potrivit investigațiilor preliminare, informațiile sustrase includ nume și numere de identificare, date despre familie, pensii, permise de conducere și unele date financiare.
Extragerea a fost oprită pe 23 octombrie, la ora 11:30, însă tentativele de acces neautorizat au continuat în zilele următoare. Agenția de Guvernare Electronică a dispus verificarea a 82 de servicii digitale și a suspendat temporar serviciile vulnerabile, iar acestea au fost restabilite complet pe 26 octombrie. Autoritățile spun că nu au fost identificate modificări neautorizate în registrele de stat și că datele despre cardurile bancare nu au fost afectate.