
Now Reading: Blocaje în aplicația EVO și suspiciuni privind accesarea datelor personale. Autoritățile nu pot confirma dacă informațiile au fost compromise
- 01
Blocaje în aplicația EVO și suspiciuni privind accesarea datelor personale. Autoritățile nu pot confirma dacă informațiile au fost compromise

Blocaje în aplicația EVO și suspiciuni privind accesarea datelor personale. Autoritățile nu pot confirma dacă informațiile au fost compromise

Cetățenii continuă să reclame dificultăți în accesarea serviciilor publice digitale, inclusiv a aplicației guvernamentale EVO, și semnalează posibile accesări neautorizate ale datelor cu caracter personal. Agenția de Guvernare Electronică, în mai multe răspunsuri la sesizări, anunță că verificările sunt în desfășurare și precizează că, deocamdată, nu poate confirma dacă datele utilizatorilor au fost accesate sau folosite ilegal.
Mai mulți utilizatori au semnalat probleme în funcționarea serviciilor digitale și și-au exprimat îngrijorarea cu privire la securitatea informațiilor personale, în contextul atacurilor cibernetic care a vizat infrastructura guvernamentală încă din 22 octombrie. Pe rețelele de socializare au apărut și informații potrivit cărora datele personale a sute de mii de cetățeni ar fi fost compromise. Autoritățile nu au confirmat însă nici amploarea unei eventuale scurgeri de informații, nici numărul persoanelor afectate.
În răspunsurile oferite utilizatorilor care au semnalat posibile accesări neautorizate a datelor, Agenția de Guvernare Electronică a precizat că au fost identificate „posibile accesări neautorizate ale datelor cu caracter personal”. Instituția a subliniat însă că, la această etapă, nu poate confirma dacă informațiile personale ale cetățenilor au fost accesate sau utilizate fără autorizare.
Pentru limitarea riscurilor, autoritățile au aplicat măsuri preventive, inclusiv restricționarea temporară a accesului la unele servicii electronice. AGE, Agenția pentru Securitate Cibernetică (ASC) și Serviciul Tehnologia Informației și Securitate Cibernetică (STISC) continuă verificările pentru a stabili circumstanțele incidentelor și eventualul impact asupra datelor cu caracter personal.
Pe de altă parte, Guvernul anunța luni că unele servicii publice digitale destinate antreprenorilor, inclusiv cele privind depunerea și emiterea actelor permisive, au fost restabilite și pot fi accesate prin intermediul platformelor evo.gov.md și actpermisiv.gov.md. Potrivit autorităților, revenirea acestora a fost posibilă după verificarea infrastructurii guvernamentale și aplicarea măsurilor de securitate. Totuși, lucrările de securizare continuă, iar unele platforme pot rămâne temporar indisponibile sau pot funcționa cu dificultate.
Amintim că atacul cibernetic din noaptea de 22 octombrie a vizat mai multe servicii publice digitale ale statului. Potrivit STISC, au fost înregistrate aproximativ 11 milioane de solicitări de accesare a datelor cu caracter personal. Activitățile neobișnuite au fost identificate de autorități, care au deconectat preventiv serviciile vizate, iar atacul a fost blocat pe 23 octombrie.
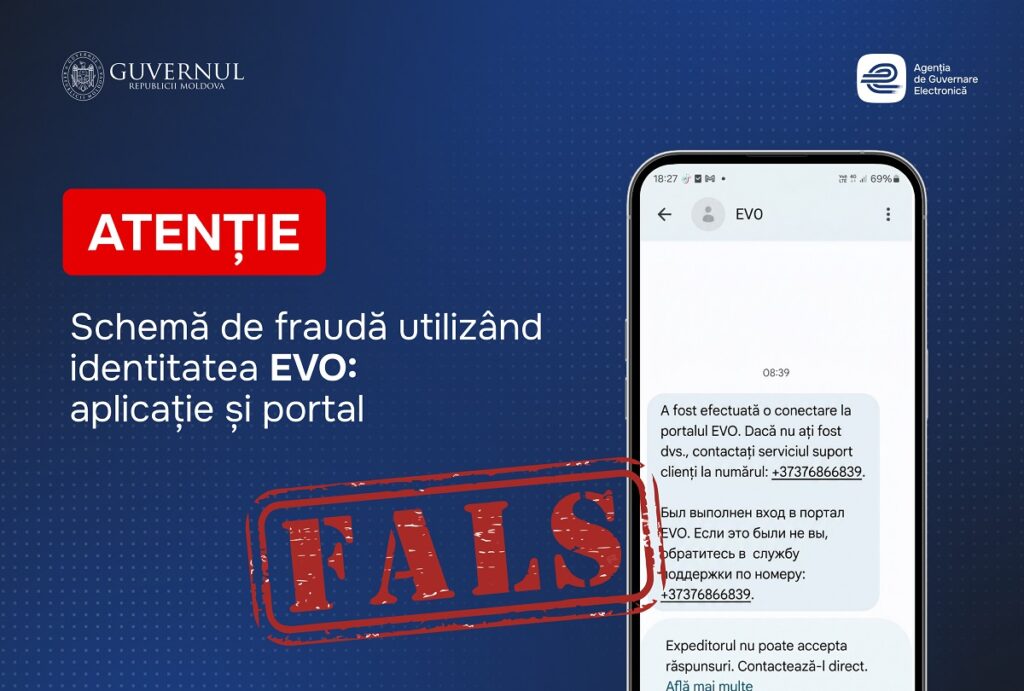
Autoritățile avertizează că eventualele date personale compromise ar putea fi folosite în tentative de fraudă. Escrocii s-ar putea prezenta drept reprezentanți ai instituțiilor publice, ai băncilor sau ai altor organizații și ar putea invoca numele și IDNP-ul victimelor pentru a le câștiga încrederea.
Cetățenii sunt îndemnați să manifeste prudență în cazul apelurilor telefonice, mesajelor SMS sau e-mailurilor suspecte, să nu divulge parole ori coduri de autentificare și să nu ofere date bancare sau să autorizeze operațiuni la solicitarea unor persoane a căror identitate nu a fost verificată.