
Now Reading: Vasile Tofan, despre compromiterea datelor moldovenilor: „Este investigată inclusiv implicarea unor actori statali străini în atacul cibernetic”
- 01
Vasile Tofan, despre compromiterea datelor moldovenilor: „Este investigată inclusiv implicarea unor actori statali străini în atacul cibernetic”

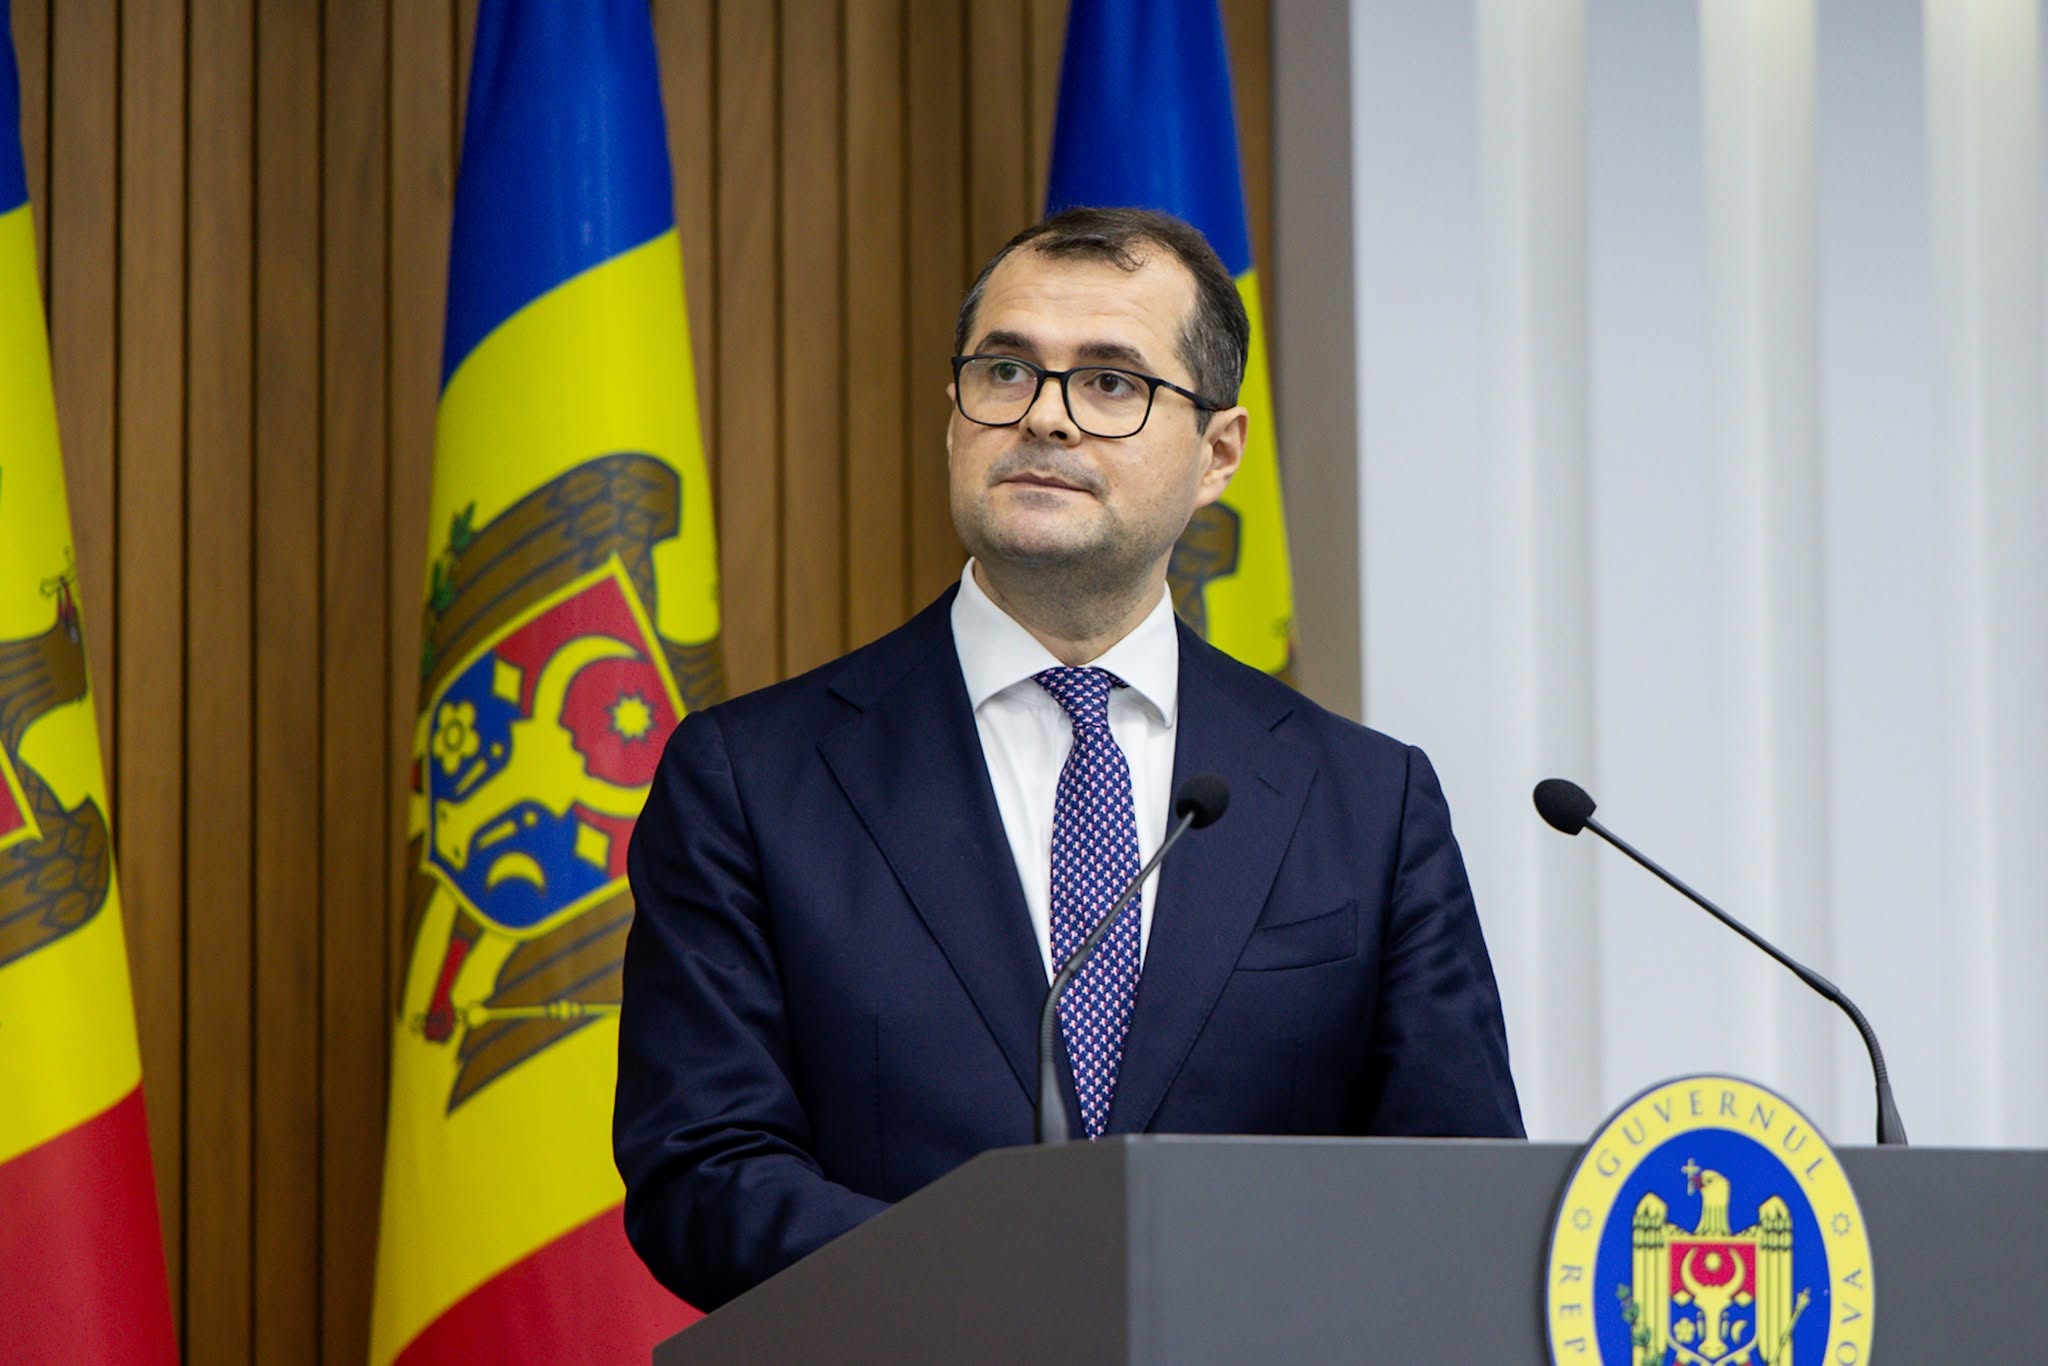
Vasile Tofan, despre compromiterea datelor moldovenilor: „Este investigată inclusiv implicarea unor actori statali străini în atacul cibernetic”

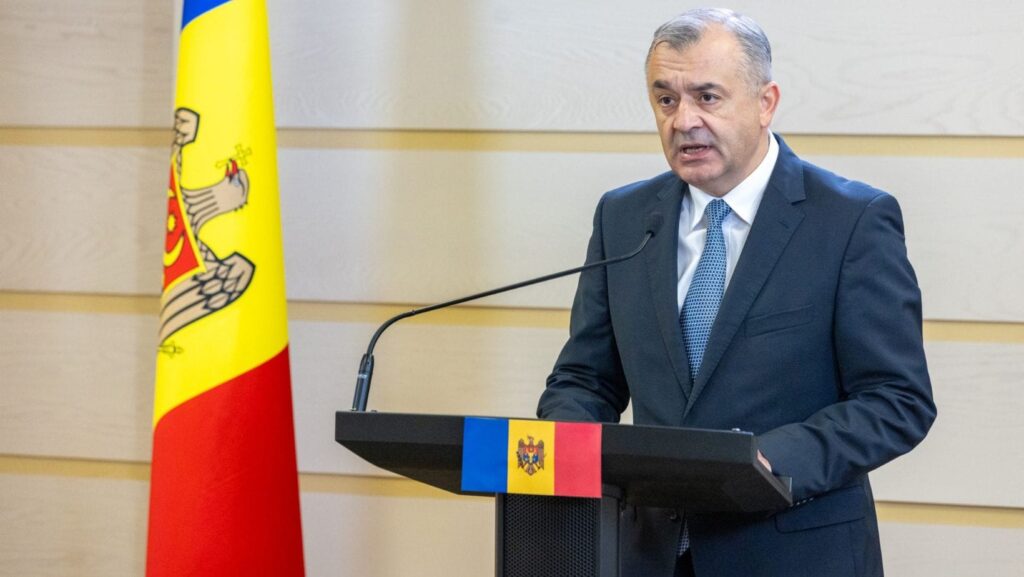
Premierul Vasile Tofan a declarat la începutul ședinței de astăzi a Guvernului că Republica Moldova este ținta unor atacuri coordonate și de amploare, care vizează atât datele cetățenilor, cât și infrastructura digitală a statului. Potrivit șefului Executivului, autoritățile investighează inclusiv posibila implicare a unor actori statali străini.
„Țara noastră este ținta unor atacuri cibernetice coordonate și de amploare. Nu vorbim doar despre un incident izolat. Avem indicii, apropo, de o campanie mai largă, cu implicarea unor actori statali străini. Serviciile competente investighează inclusiv implicarea lor în incidentul recent. Sunt vizate nu doar datele cetățenilor, ci și infrastructura digitală a statului”, a declarat Vasile Tofan.
Totuși, premierul susține că deocamdată „nu suntem singuri în aceste linii de atac”. Conform premierului, în perioada 19–23 octombrie au fost înregistrate mai multe atacuri care au vizat aproximativ un milion de IDNP-uri. Datele preliminare arată că, în circa 750.000 de cazuri, atacatorii au extras informații.
„Asta nu înseamnă că 750.000 de conturi au fost sparte. Asta înseamnă că, în 750.000 de cazuri, cel puțin un element de date – numele, prenumele, anul nașterii sau cel puțin un astfel de element – a fost extras”, a explicat Vasile Tofan.
Șeful Executivului a spus că atacatorii au exploatat vulnerabilități ale unor servicii digitale și au automatizat extragerea informațiilor. Unele dintre aceste vulnerabilități ar fi putut rămâne nedescoperite în condiții obișnuite, însă utilizarea inteligenței artificiale ar fi facilitat identificarea și exploatarea lor.
„Trebuie să recunoaștem că unele sisteme aveau aceste vulnerabilități, iar responsabilitatea noastră este să le remediem și să prevenim repetarea incidentului”, a declarat premierul.
Tofan a precizat că datele cardurilor bancare nu au fost compromise, întrucât acestea nu sunt stocate pe serverele Guvernului, ci pe serverele băncilor și ale operatorilor sistemelor de plăți. Potrivit lui Vasile Tofan, principalul risc pentru cetățeni, în perioada următoare, este utilizarea datelor extrase în tentative de inginerie socială. Persoanele vizate ar putea primi mesaje SMS, e-mailuri sau apeluri telefonice prin care infractorii încearcă să le câștige încrederea, folosind informații personale pentru a obține parole sau alte date confidențiale.