Now Reading: Lilian Carp suspectează și un posibil sabotaj din interior în contextul atacului cibernetic: Cineva cu pufușor pe botișor ar putea fi implicat mai mult decât trebuie
- 01
Lilian Carp suspectează și un posibil sabotaj din interior în contextul atacului cibernetic: Cineva cu pufușor pe botișor ar putea fi implicat mai mult decât trebuie

Lilian Carp suspectează și un posibil sabotaj din interior în contextul atacului cibernetic: Cineva cu pufușor pe botișor ar putea fi implicat mai mult decât trebuie

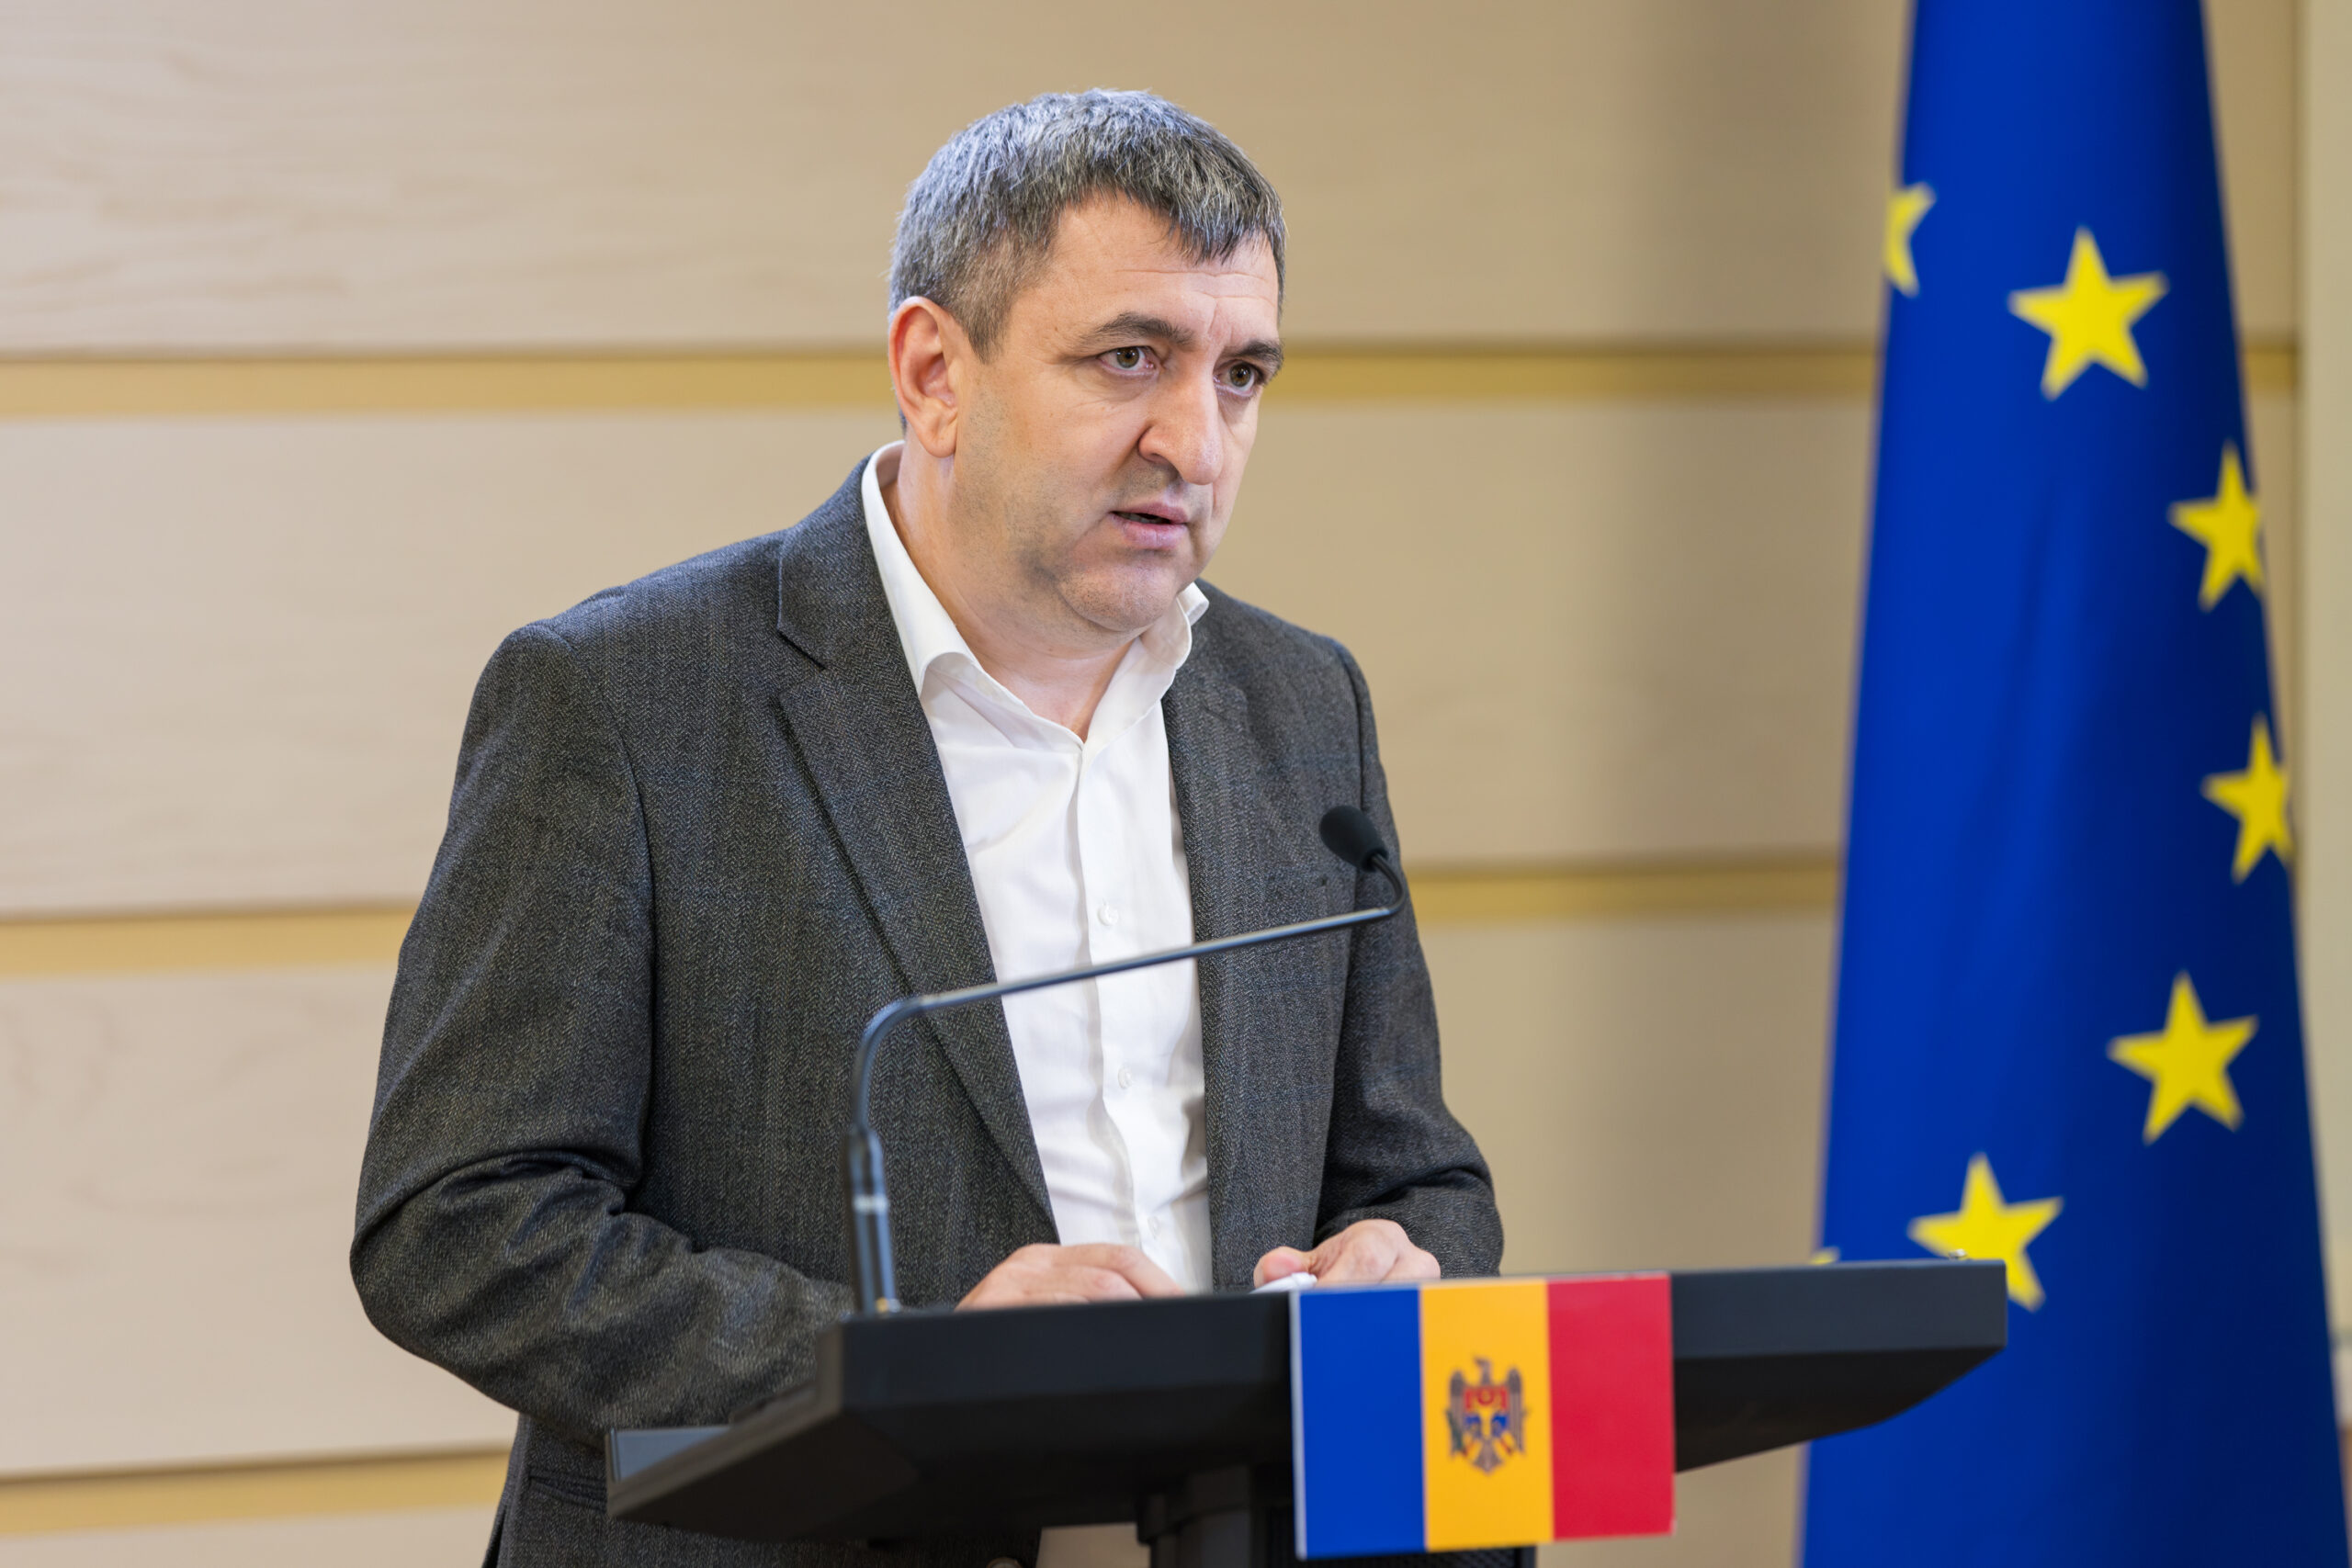
Instituțiile statului nu au făcut față atacului cibernetic masiv care a dus la furtul datelor personale a aproximativ 750.000 de cetățeni moldoveni. Mai mult, autoritățile nu ar fi observat timp de patru zile amploarea accesărilor neautorizate, deși numărul acestora a ajuns la șase milioane, în condițiile în care media zilnică este de 20.000 – 40.000 de accesări. Constatările au fost făcute de președintele Comisiei parlamentare pentru securitate, Lilian Carp, în urma audierilor de astăzi privind atacul cibernetic.
Deputatul a pus sub semnul întrebării atât capacitatea instituțiilor de a monitoriza securitatea sistemelor guvernamentale, cât și cooperarea dintre autoritățile responsabile. Potrivit lui Carp, amploarea accesărilor ar fi trebuit să declanșeze imediat alerte, însă acest lucru nu s-a întâmplat.
„Instituțiile nu au văzut sau nu au observat modalitatea cum a avut loc acest atac cibernetic. Modul în care a fost organizată monitorizarea securității proceselor operaționale și capacitatea instituțiilor și cooperarea instituțiilor responsabile rămân un semn de întrebare, în condițiile în care instituțiile nu au observat că există un număr mai mare de accesări. În mod normal, au loc câte 20-40 de mii de accesări zilnice, în cazul dat, când a avut loc sustragerea, au avut loc, timp de patru zile, șase milioane de accesări”, a declarat Lilian Carp.
Deputatul a precizat că accesările au fost efectuate de pe un anumit număr de conturi și adrese IP, prin intermediul cărora au fost generate IDNP-uri false, utilizate ulterior pentru extragerea datelor. Conturile și adresele IP de pe care au fost lansate atacurile ar avea originea în țări exotice.
Carp nu exclude nici posibilitatea ca prevenirea atacului să fi fost sabotată din interior. Deputatul consideră că demisia directoarei Agenției de Guvernare Electronică, Nicoleta Colomeeț, nu este suficientă și cere ca responsabilitățile să fie stabilite după finalizarea tuturor rapoartelor și investigațiilor.
„Este puțin a spune că o demisie este destul, lucrurile trebuie să meargă mai departe. Vă promit că atunci când vin aceste rapoarte, o să vin în fața dumneavoastră și o să vorbesc public despre ce exact nu s-a făcut și cine se face responsabil și voi solicita instituțiilor de drept să ia decizii și să acționeze în conformitate cu legislația. Trebuie să înțelegem – a fost rea-credință sau a fost vulnerabil sistemul și dacă cineva cu pufușor pe botișor nu este implicat mai mult decât trebuie”, a afirmat parlamentarul.
Lilian Carp a solicitat instituțiilor de drept să investigheze atât modalitatea în care a fost organizat atacul, cât și persoanele care s-ar afla în spatele acestuia. Deputatul a atras atenția că amploarea accesărilor și faptul că acestea nu au fost observate ridică întrebări inclusiv despre modul în care instituțiile au comunicat și au acționat între ele.
Atacul cibernetic a avut loc în perioada 19-23 octombrie, când infrastructura guvernamentală a fost supusă unuia dintre cele mai grave incidente de securitate informațională din istoria Republicii Moldova. În urma acestuia, au fost extrase date cu caracter personal ale aproximativ 750.000 de cetățeni, după ce hackerii au interpelat aproximativ un milion de coduri personale.
Printre informațiile sustrase se numără nume, prenume, IDNP-uri, date privind pensiile și alte prestații sociale, numere de conturi bancare, datorii fiscale și istoricul plăților, precum și informații din aplicația guvernamentală EVO. Autoritățile au precizat că nivelul de compromitere diferă de la un cetățean la altul.
Hackerii ar fi utilizat tehnici avansate, inclusiv instrumente bazate pe inteligență artificială, și au exploatat vulnerabilități ale unor servicii publice accesibile fără autentificare. Procuratura Capitalei a deschis un dosar penal pentru investigarea incidentului.
Scandalul a determinat-o pe directoarea Agenției de Guvernare Electronică, Nicoleta Colomeeț, să demisioneze, interimatul funcției fiind preluat de Artiom Cociu.