
Now Reading: Vasile Tofan, despre atacul cibernetic: Trebuie să fim gata că astfel de incidente se vor înteți
- 01
Vasile Tofan, despre atacul cibernetic: Trebuie să fim gata că astfel de incidente se vor înteți

Vasile Tofan, despre atacul cibernetic: Trebuie să fim gata că astfel de incidente se vor înteți

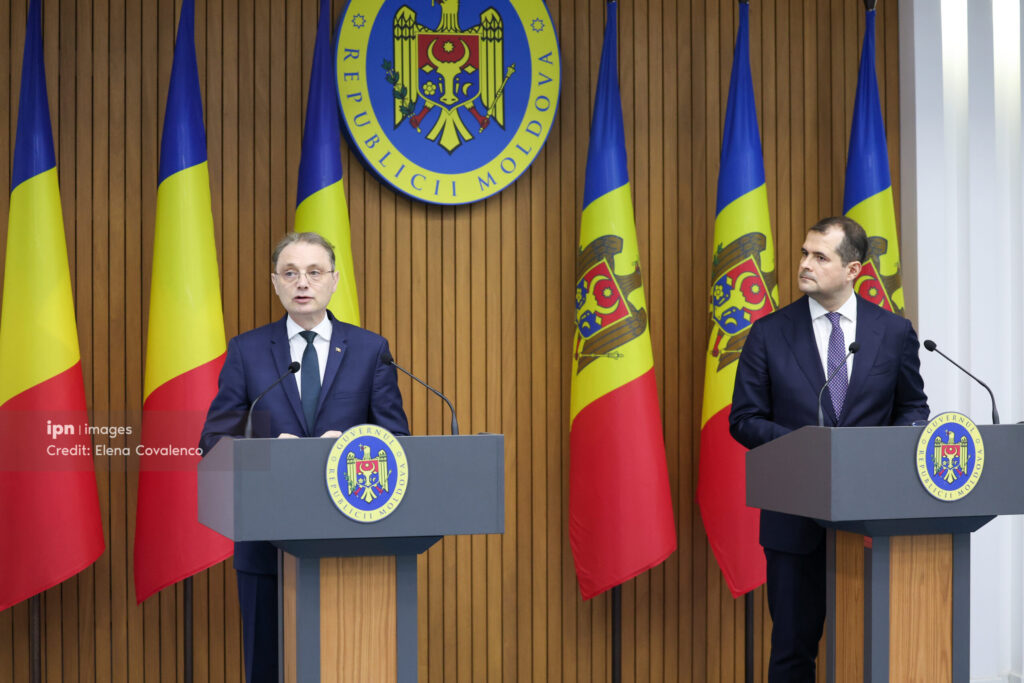
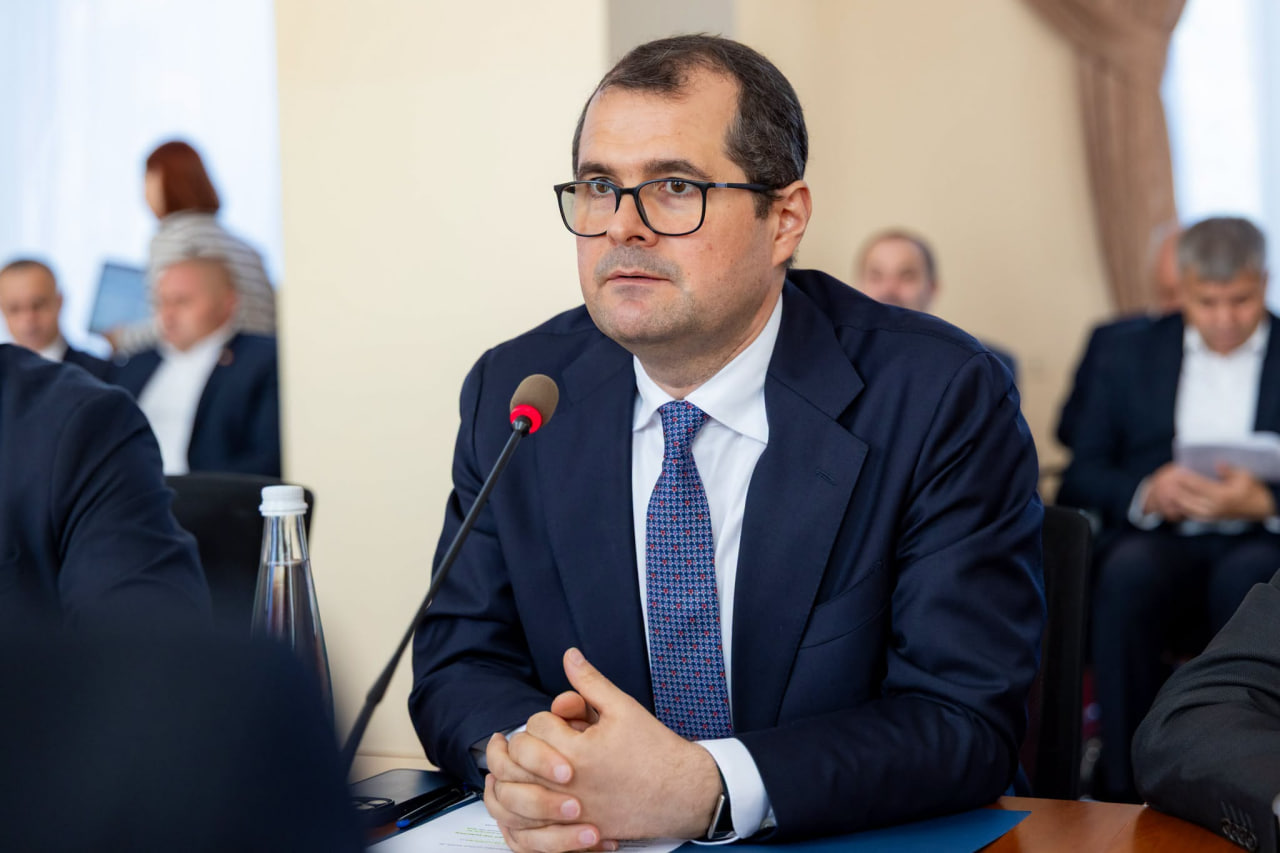
Premierul Vasile Tofan nu exclude că atacuri cibernetice, similare celui în urmă căruia au fost extrase sute de mii de date ale cetățenilor, vor deveni tot mai frecvente. Șeful executivului susține că securitatea cibernetică va rămâne o prioritate și afirmă că, dintre cele 82 de servicii publice critice verificate după atac, unele au fost reparate, iar altele rămân deconectate până la înlăturarea riscurilor.
„Avem și vom avea tot mai multe astfel de incidente. Este o realitate pe care nu putem să o ignorăm. (…) Apărarea cibernetică va rămâne o prioritate, este o prioritate pentru toate țările europene”, a declarat premierul.
Potrivit lui Tofan, atacurile cibernetice reprezintă o problemă cu care se confruntă inclusiv statele Uniunii Europene. Acesta a invocat peste 8.000 de incidente de securitate cibernetică înregistrate în UE, dintre care 2.500 ar fi afectat sectorul public.
„Este o realitate cu care trăim, într-adevăr, și în cazul nostru au fost afectate datele la circa 750.000 de IDNP-uri. Ne-am asigurat că pentru serviciile critice, 82 de servicii, au fost monitorizate, au fost, acolo unde este posibil, reparate, acolo unde nu suntem gata să le readucem în „life”, ele sunt închise la moment. Vom face tot posibilul să nu permitem pe viitor astfel de incidente. Investim în securitatea cibernetică. Cred că toată lumea înțelege că atacurile hibride nu s-au început de ieri, inclusiv în plan cibernetic. Trebuie să fim gata că astfel de atacuri se vor înteți”, a declarat Vasile Tofan.
Potrivit Agenției de Guvernare Electronică, atacul s-a desfășurat în perioada 19-23 octombrie, iar atacatorii au vizat informațiile a aproximativ un milion de persoane. În urma accesărilor neautorizate, ar fi fost extrase date asociate cu circa 750.000 de IDNP-uri.
Informațiile compromise includ date de identificare, informații despre membrii familiilor, statutul de asigurat, medicul de familie, prestații sociale, pensii, dizabilități, permise de conducere, fotografii, vehicule și companii deținute sau administrate. De asemenea, au fost vizate date financiare, inclusiv coduri IBAN, datorii fiscale și istoricul plăților prin MPay.
Autoritățile au suspendat preventiv mai multe servicii digitale și au deconectat sisteme informaționale pentru a limita riscurile și a remedia vulnerabilitățile. Potrivit AGE, extragerea neautorizată a datelor a fost stopată pe 23 octombrie, la ora 11:30.
Ulterior, specialiștii au identificat și blocat noi tentative de accesare neautorizată a unor servicii guvernamentale, pe 25 și 27 octombrie.
AGE susține că informațiile aferente cardurilor bancare nu au fost compromise, întrucât plățile prin MPay și EVO sunt procesate prin sistemele securizate ale băncilor. Instituția precizează, de asemenea, că investigațiile nu au identificat modificări neautorizate ale datelor din registrele de stat.
Totuși, combinarea datelor personale și financiare ar putea fi folosită în tentative de fraudă. În acest context, cetățenii sunt îndemnați să fie prudenți în cazul apelurilor, mesajelor SMS și e-mailurilor suspecte, să nu acceseze linkuri necunoscute și să nu divulge parole, coduri de autentificare sau alte informații confidențiale.